Una alerta conjunta de cinco agencias federales señala que equipos sin parches o conectados a internet pueden ser manipulados para alterar la temperatura.
La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) y la Oficina Federal de Investigación (FBI) publicaron el 5 de noviembre de 2026, junto con los departamentos de Salud y Servicios Humanos (HHS), de Agricultura (USDA) y de Transporte (DOT), una ficha informativa conjunta. El documento advierte que actores maliciosos atacan los controladores de temperatura de sistemas de refrigeración comercial.
Qué dice la alerta
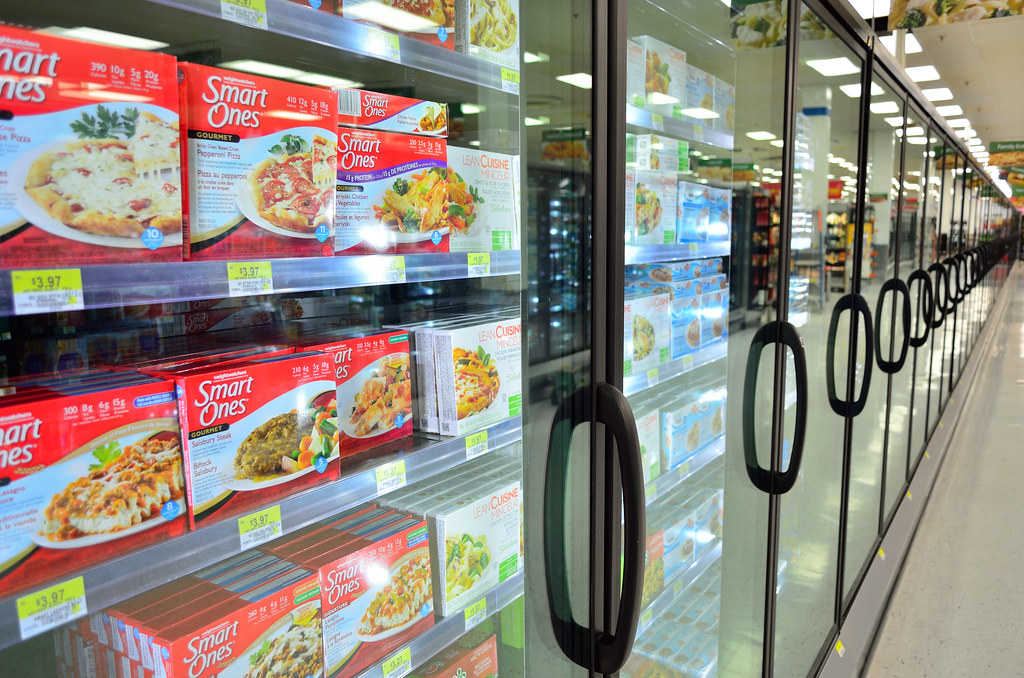
Según las agencias, los atacantes explotan vulnerabilidades y configuraciones débiles en controladores electrónicos de temperatura y en controladores comerciales de refrigeración. Los más expuestos son los equipos sin parches de seguridad o accesibles desde internet. La alerta menciona tiendas de alimentos y almacenes en frío.
Si un atacante toma el control, podría cambiar la temperatura y causar daños físicos. El comunicado enumera riesgo de incendio, pérdida de inventario y una vida útil más corta del sistema.
Los sectores que más usan estos sistemas, según el documento, son salud pública, químico, alimentos y agricultura, y transporte. Por eso aparecen HHS, USDA y DOT entre quienes firman la alerta.
La cuenta de CISA en X difundió la ficha el mismo día, con un mensaje que dice que actores maliciosos atacan sistemas de refrigeración industrial y de monitoreo de la cadena de frío.
Publicación en X
Qué piden las agencias
Las recomendaciones están dirigidas a quienes operan estos equipos:
- Retirar los dispositivos y sistemas de control de internet.
- Cambiar las contraseñas predeterminadas y reforzarlas.
- Aplicar parches y mantener actualizados los equipos.
- Identificar y reemplazar los dispositivos antiguos que el fabricante ya no soporta.
Chris Butera, de CISA, afirma en el comunicado: “Every organization that depends on refrigeration and monitoring systems should assume it could be a target” (toda organización que dependa de sistemas de refrigeración y monitoreo debe asumir que podría ser un objetivo). El FBI, por su parte, pide a las organizaciones que dependen de estos sistemas que revisen su guía y que le reporten cualquier actividad sospechosa.
Qué no está claro
El comunicado que revisamos no identifica a los responsables ni da cifras de comercios afectados en Estados Unidos. Tampoco indica que haya productos de consumo en riesgo en este momento: describe una amenaza dirigida a los operadores de los equipos. Hasta la publicación de esta nota, no habíamos encontrado en la fuente oficial una lista de tiendas o establecimientos estadounidenses afectados.
¿Qué significa para ti?
- La alerta está dirigida a empresas y operadores, no a consumidores; no pide que dejes de comprar alimentos refrigerados.
- Si trabajas o tienes un negocio con refrigeradores o cámaras frías conectados a internet (una tienda, una carnicería, un restaurante), pregunta a tu proveedor si el equipo tiene parches al día y si la contraseña original ya se cambió.
- Si tu equipo es muy antiguo y el fabricante ya no le da soporte, la alerta recomienda reemplazarlo.
- Si notas actividad sospechosa en estos sistemas, la guía pide reportarla al FBI.