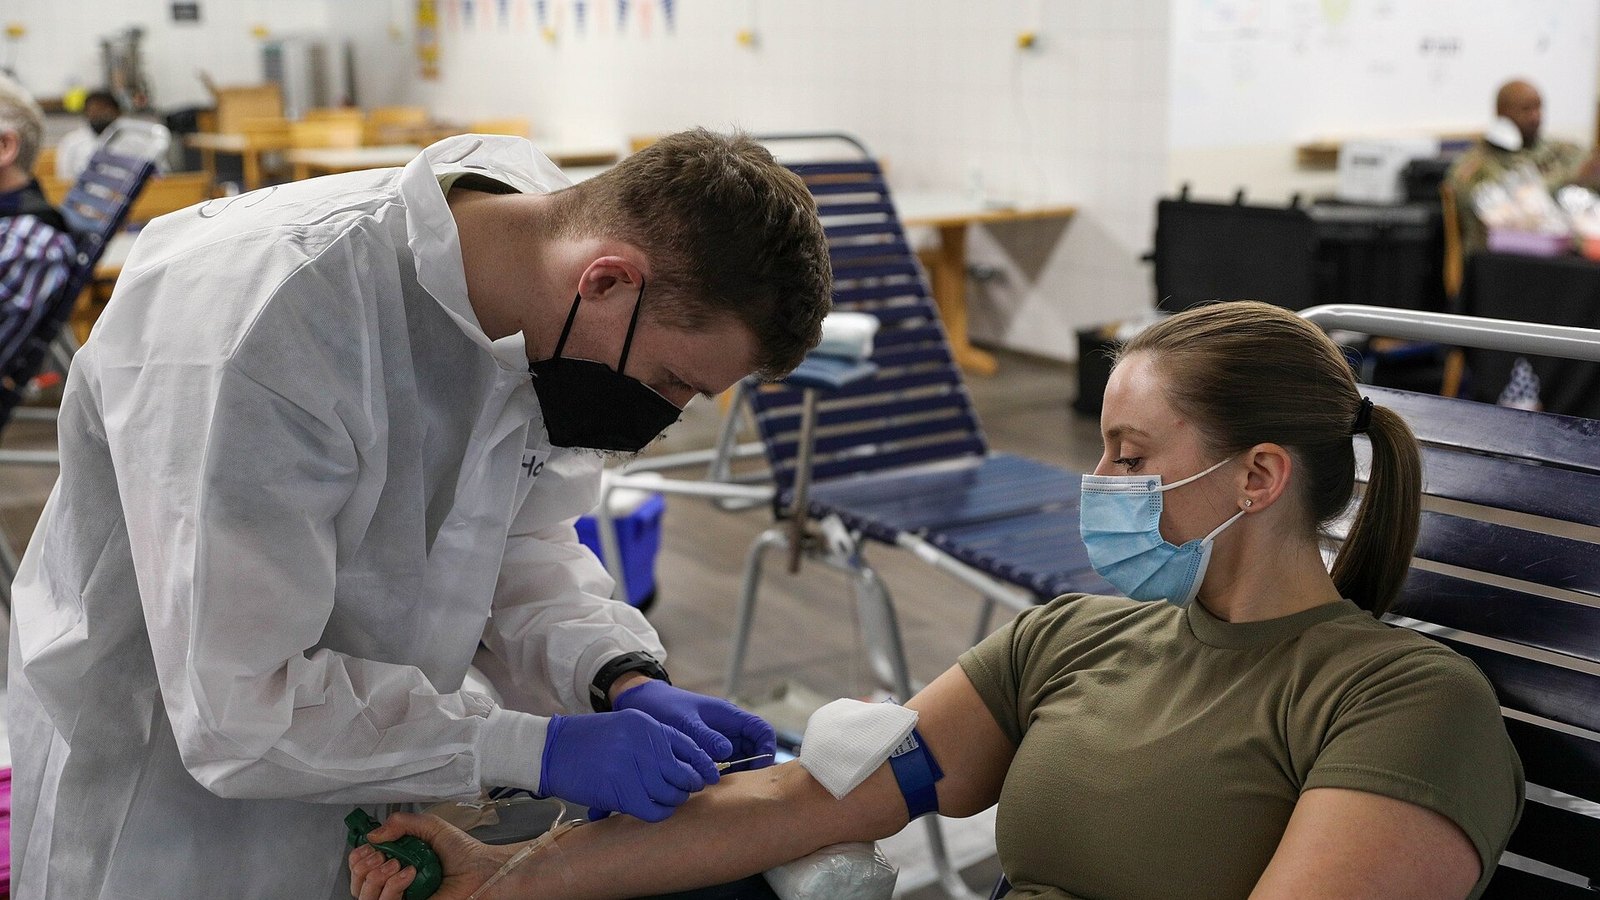
El Servicio de Sangre francés dice que no hubo pérdidas ni riesgo sanitario tras el ataque del 2 de noviembre a un proveedor de refrigeración.
Un ciberataque alteró la configuración de equipos de refrigeración en tres instalaciones donde se almacenan productos sanguíneos en Francia, según informó el Établissement Français du Sang (EFS), el organismo que recolecta y distribuye la sangre en ese país. El incidente ocurrió el 2 de noviembre de 2026, y el EFS indicó que no hubo pérdida de productos ni riesgo para la salud. Esa información proviene de reportes sobre las declaraciones del EFS y no pudo confirmarse en una página oficial al cierre de esta nota.
Qué se sabe del ataque
De acuerdo con esos reportes, los atacantes modificaron los parámetros de temperatura y descongelación de los equipos. El EFS afirma que el blanco fue uno de sus proveedores de equipos de refrigeración y no el propio organismo. La empresa Coolworld Rentals dijo haber sido víctima de un ataque y atribuyó el acceso a una falla en un componente de terceros.
Ningún grupo ha reclamado el ataque. Según los mismos reportes, la agencia francesa de ciberseguridad (ANSSI) y autoridades de otros países europeos investigan, y hasta ahora no han señalado a un responsable. Tampoco se ha confirmado oficialmente un vínculo con los ataques a supermercados de las últimas semanas.
Los supermercados, el antecedente
Días antes, según reportes de prensa, hackers vulneraron cientos de supermercados en Francia y tiendas en Países Bajos. En ese caso, los atacantes habrían ordenado descongelar neveras o subir su temperatura hasta unos 50 grados Celsius, con toneladas de alimentos dañadas. Esas cifras y detalles no han sido confirmados por una fuente oficial que este medio haya podido consultar.
Por qué fallan estos equipos
Los reportes señalan que los atacantes aprovechan controladores remotos antiguos, conectados a internet, sin actualizaciones y con contraseñas débiles, de marcas como Danfoss, Copeland o Dixell. Esa explicación sobre los ataques europeos no está confirmada oficialmente.
Lo que sí consta en el registro público de EE.UU. es que la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) publicó el 20 de mayo de 2025 un aviso sobre la serie Danfoss AK-SM 8xxA. En su actualización del 26 de agosto de 2025, el aviso de CISA describe una omisión de autenticación y una inyección de comandos que podrían permitir a un atacante remoto ejecutar código. CISA no vincula ese aviso con los incidentes de Europa.
¿Qué significa para ti?
- No hay indicios confirmados de que el ataque haya afectado el suministro de sangre ni hospitales en EE.UU.
- Si tienes un negocio con neveras o congeladores conectados a internet, pide a tu proveedor que confirme que el firmware está actualizado.
- Cambia las contraseñas de fábrica de cualquier controlador remoto y desconéctalo de internet si no necesitas acceso remoto.
- Consulta los avisos de CISA en cisa.gov para ver si tu equipo aparece en la lista.
Nota de la redacción: algunos datos de esta nota no se pudieron confirmar con fuentes oficiales al momento de publicarla; provienen de reportes de otros medios o de las personas citadas. Actualizaremos la nota si la información cambia.
